Domain pass-id.de kaufen?
Wir ziehen mit dem Projekt
pass-id.de um.
Sind Sie am Kauf der Domain
pass-id.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pass-id.de kaufen?
Wie kann man Datenmanipulation erkennen und verhindern?
Datenmanipulation kann erkannt werden, indem man regelmäßig die Integrität der Daten überprüft und ungewöhnliche Aktivitäten protokolliert. Um Datenmanipulation zu verhindern, sollten Zugriffsrechte streng kontrolliert, Firewalls und Verschlüsselung eingesetzt und regelmäßige Sicherheitsaudits durchgeführt werden. Zudem ist es wichtig, Mitarbeiter regelmäßig zu schulen und auf mögliche Sicherheitsrisiken hinzuweisen. **
Wie kann Datenmanipulation in digitalen Systemen erkannt und verhindert werden?
Datenmanipulation kann durch regelmäßige Überprüfung der Integrität der Daten, Implementierung von Zugriffskontrollen und Verschlüsselungstechniken erkannt und verhindert werden. Die Verwendung von sicheren Passwörtern und regelmäßigen Updates der Sicherheitssoftware sind ebenfalls wichtige Maßnahmen. Schulungen der Mitarbeiter über sicheres Datenmanagement und die Implementierung von Audit-Trail-Systemen können zusätzlich helfen, Datenmanipulation zu verhindern. **
Ähnliche Suchbegriffe für Datenmanipulation
Top-Angebote
Produkte zum Begriff Datenmanipulation:
-
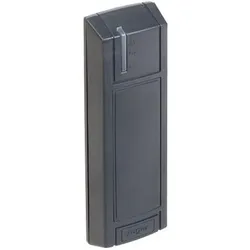
Roger, Zutrittskontrolle, PR312EM-G Zutrittskontrolle (Elektronische Zahlenkombination, Schlüsselkarte)Sicherheitswarnung: Von Wärmequellen fernhalten und direkte Sonneneinstrahlung vermeiden. Elektrische Geräte können ein Risiko für einen elektrischen Schlag darstellen; bitte Vorsicht walten lassen. Benutzte Geräte sollten gemäss den lokalen Vorschriften für Elektronikschrott entsorgt werden. Gefahrensymbole: GHS07: Reizende Stoffe, GHS09: Umweltgefährdende Stoffe.194,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
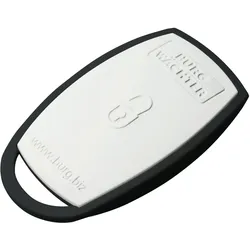
Burg Wächter, Zutrittskontrolle, Transponder (Schlüsselkarte)Moderner Bluetooth Aktiv-Transponder secuENTRY 7713 Funkschlüssel sE-Key. Der Aktiv-Transponder öffnet alle Türzylinder der secuEntry-Reihe von BURG-WÄCHTER. Somit ist der secuENTRY 7713 sE-Key die praktische Alternative zur Code-Eingabe oder Fingerprint-Nutzung. Aufgrund der grossen Kapazität der Zylinder lassen sich bis zu 2000 Aktivtransponder (oder andere Öffnungsmedien) je nach Modell speichern. Per Funkübertragung öffnet der moderne E-Schlüssel Türen in bis zu vier Metern Entfernung. Und zwar dank Bluetooth Low Energy bis zu 10.000 Mal pro Batteriezyklus. Übrigens ist die entsprechende Knopfzelle im Lieferumfang enthalten. Somit können Sie gleich bei der Lieferung den sE-Key sofort in Betrieb nehmen. Sicheres Signal durch AES-Verschlüsselung. Natürlich ist die Funkübertragung verschlüsselt. Dank der verwendeten AES-Verschlüsselung ist die Bluetooth-Übertragung mit modernem 5.2-Standard sicher. Somit müssen Sie keine Angst haben, dass Ihre Zugangsberechtigung eventuell von Unbefugten abgefangen und missbraucht werden könnte. Einfache Rechtevergabe für den Aktivtransponder secuENTRY 7713. Der secuENTRY 7713 sE-Key wird ganz bequem über den beiliegenden QR-Code in die PC-Software eingelesen. Dadurch lassen sich Zugriffsrechte und Gültigkeit des E-Key ganz einfach programmieren. Darüber hinaus lässt sich der Aktivtransponder ebenfalls über die secuEntry Keypads Pincode und Fingerprint in wenigen Schritten anlernen. Der Aktivtransponder liegt gut in der Hand. Gleichzeitig lässt sich die Öffnungstaste einfach betätigen, ohne dass diese zu leicht auslöst, beispielsweise ungewollt beim Mitführen in der Hosentasche.46,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
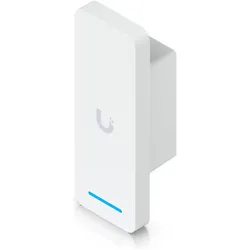
Ubiquiti, Zutrittskontrolle, Zutrittsleser (Schlüsselkarte, Smartphone)Manipulationssicherer Zutrittsleser mit integriertem Hub für die komplette Zutrittskontrolle an einer Tür mit nur einem Gerät. Integrierter Hub für vollständige Einzel-Tür-Zutrittskontrolle. Manipulationssicheres Design für erhöhte Sicherheit. Entsperrung via NFC-Karte oder UniFi Identity Mobile App. IP55 wetterfest, ideal für extreme Umgebungen (-30 bis 40° C). Stromversorgung und Konnektivität über PoE+. Unterstützt eine Vielzahl von NFC-Technologien und -Standards. Der Access Ultra UA-Ultra ist die ultimative Lösung für eine sichere und zuverlässige Zutrittskontrolle. Dieser fortschrittliche Zugangskontrollleser mit integriertem Hub ermöglicht eine vollständige Kontrolle über den Zutritt an einer einzelnen Tür und bietet dabei maximale Sicherheit und Benutzerfreundlichkeit. Entwickelt für anspruchsvolle Umgebungen, kombiniert der UA-Ultra Robustheit, Vielseitigkeit und modernste Technologie, um Ihre Zutrittskontrollanforderungen zu erfüllen. Der Access Ultra UA-Ultra bietet eine vollständige, manipulationssichere Zutrittskontrolle für eine einzelne Tür. Mit seinem integrierten Hub benötigen Sie keine zusätzlichen Geräte, um eine vollständige Kontrolle über den Zugang zu gewährleisten. Der UA-Ultra ist ideal für sicherheitskritische Bereiche und sorgt dafür, dass nur autorisierte Personen Zugang erhalten. Der UA-Ultra unterstützt verschiedene Entsperrungsmethoden, die sowohl Komfort als auch Sicherheit bieten. Nutzer können Türen einfach und sicher mit einer NFC-Karte oder über die UniFi Identity Mobile App entsperren. Diese Flexibilität macht den UA-Ultra zur idealen Wahl für moderne Zugangskontrollsysteme. Mit einer IP55-Zertifizierung ist der UA-Ultra für den Einsatz in extremen Umgebungen ausgelegt. Ob bei eisigen Temperaturen von -30° C oder bei heissen 40° C, dieser Zugangskontrollleser funktioniert zuverlässig. Seine robuste Bauweise aus Polycarbonat und Aluminium sorgt dafür, dass der UA-Ultra auch in anspruchsvollen Umgebungen lange haltbar ist.124,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können wir sicherstellen, dass keine Datenmanipulation in unserem Unternehmen stattfindet?
1. Implementierung strenger Zugriffskontrollen und Berechtigungen für Mitarbeiter, um sicherzustellen, dass nur autorisierte Personen auf sensible Daten zugreifen können. 2. Regelmäßige Überprüfung und Monitoring der Datenbanken und Systeme auf verdächtige Aktivitäten oder ungewöhnliche Änderungen. 3. Schulung der Mitarbeiter über die Risiken von Datenmanipulation und die Bedeutung der Einhaltung von Sicherheitsrichtlinien. **
-
Was sind die ethischen und rechtlichen Implikationen der Datenmanipulation in der Forschung?
Die Datenmanipulation in der Forschung kann zu unethischem Verhalten führen, da sie die Integrität der Ergebnisse beeinträchtigt und das Vertrauen in die Wissenschaft untergräbt. Rechtlich gesehen kann Datenmanipulation als wissenschaftlicher Betrug angesehen werden und zu rechtlichen Konsequenzen wie Disziplinarmaßnahmen oder sogar strafrechtlichen Verfolgungen führen. Es ist daher wichtig, strenge ethische Richtlinien und Kontrollmechanismen zu etablieren, um die Integrität der Forschungsergebnisse zu gewährleisten. **
-
Was sind die Risiken und Auswirkungen von Datenmanipulation in der heutigen digitalen Welt?
Datenmanipulation kann zu falschen Informationen führen, die zu falschen Entscheidungen führen können. Es kann das Vertrauen der Menschen in digitale Systeme und Technologien untergraben. Datenmanipulation kann auch zu Datenschutzverletzungen und Identitätsdiebstahl führen. **
-
Was sind die ethischen und rechtlichen Konsequenzen von Datenmanipulation in der heutigen digitalen Welt?
Datenmanipulation kann zu Verletzungen der Privatsphäre, Betrug und Rufschädigung führen. Es können rechtliche Konsequenzen wie Geldstrafen oder sogar Haftstrafen drohen. Ethisch gesehen ist Datenmanipulation unfair gegenüber den Betroffenen und verstößt gegen moralische Grundsätze. **

Was sind die grundlegenden Funktionalitäten von SQL und wie kann es zur Datenmanipulation eingesetzt werden?
SQL (Structured Query Language) ist eine spezielle Programmiersprache, die zur Verwaltung und Abfrage von Datenbanken verwendet wird. Die grundlegenden Funktionalitäten von SQL umfassen das Erstellen, Lesen, Aktualisieren und Löschen von Daten in einer Datenbank. Durch die Verwendung von SQL können Benutzer Daten abrufen, filtern, sortieren und aggregieren, um spezifische Informationen zu extrahieren und zu manipulieren. **
Was sind die häufigsten Methoden der Datenmanipulation und wie können sie erkannt und verhindert werden?
Die häufigsten Methoden der Datenmanipulation sind Phishing, Malware und Social Engineering. Sie können erkannt werden, indem man auf verdächtige E-Mails und Links achtet, regelmäßig Antivirensoftware verwendet und Mitarbeiter in Sicherheitsbewusstsein schult. Um sie zu verhindern, sollten Unternehmen Sicherheitsrichtlinien implementieren, Firewalls und Verschlüsselung verwenden und regelmäßige Sicherheitsaudits durchführen. **
Top-Angebote
Produkte zum Begriff Datenmanipulation:
-
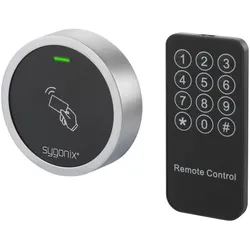
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
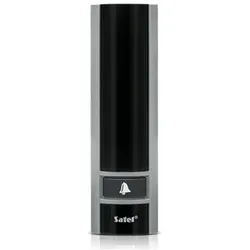
Satel, Zutrittskontrolle, Erweiterungsmodul, Zugangskontrolle, Proximity-Kartenleser für Integra-Zentralen (Schlüsselkarte)Proximitätskartenleser. Technische Daten: - Gehäuseabmessungen: 47 x 158 x 24 mm - Betriebstemperaturbereich: -25 bis +55 °C - Nennversorgungs-spannung (±15 %): 12 V DC - Maximale Stromaufnahme: 80 mA Montage direkt an der Wand oder am Türrahmen. Übertragungsformat: EM Marin unterstützt Standard 125 kHz Karten. Türgong für den Ausseneinsatz. Anwendung: Ermöglicht Zutrittskontrollfunktionen mit INTEGRA Alarmsteuerungen und ACCO Türsteuerungen. Das hermetisch dichte, wetterfeste Gehäuse ermöglicht die Installation des Lesegeräts im Freien, und ein zusätzlicher Türgong kann für die Abbruchfunktion verwendet werden.74,67 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roger, Zutrittskontrolle, PR312EM-G Zutrittskontrolle (Elektronische Zahlenkombination, Schlüsselkarte)Sicherheitswarnung: Von Wärmequellen fernhalten und direkte Sonneneinstrahlung vermeiden. Elektrische Geräte können ein Risiko für einen elektrischen Schlag darstellen; bitte Vorsicht walten lassen. Benutzte Geräte sollten gemäss den lokalen Vorschriften für Elektronikschrott entsorgt werden. Gefahrensymbole: GHS07: Reizende Stoffe, GHS09: Umweltgefährdende Stoffe.194,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Datenmanipulation erkennen und verhindern?
Datenmanipulation kann erkannt werden, indem man regelmäßig die Integrität der Daten überprüft und ungewöhnliche Aktivitäten protokolliert. Um Datenmanipulation zu verhindern, sollten Zugriffsrechte streng kontrolliert, Firewalls und Verschlüsselung eingesetzt und regelmäßige Sicherheitsaudits durchgeführt werden. Zudem ist es wichtig, Mitarbeiter regelmäßig zu schulen und auf mögliche Sicherheitsrisiken hinzuweisen. **
-
Wie kann Datenmanipulation in digitalen Systemen erkannt und verhindert werden?
Datenmanipulation kann durch regelmäßige Überprüfung der Integrität der Daten, Implementierung von Zugriffskontrollen und Verschlüsselungstechniken erkannt und verhindert werden. Die Verwendung von sicheren Passwörtern und regelmäßigen Updates der Sicherheitssoftware sind ebenfalls wichtige Maßnahmen. Schulungen der Mitarbeiter über sicheres Datenmanagement und die Implementierung von Audit-Trail-Systemen können zusätzlich helfen, Datenmanipulation zu verhindern. **
-
Wie können wir sicherstellen, dass keine Datenmanipulation in unserem Unternehmen stattfindet?
1. Implementierung strenger Zugriffskontrollen und Berechtigungen für Mitarbeiter, um sicherzustellen, dass nur autorisierte Personen auf sensible Daten zugreifen können. 2. Regelmäßige Überprüfung und Monitoring der Datenbanken und Systeme auf verdächtige Aktivitäten oder ungewöhnliche Änderungen. 3. Schulung der Mitarbeiter über die Risiken von Datenmanipulation und die Bedeutung der Einhaltung von Sicherheitsrichtlinien. **
-
Was sind die ethischen und rechtlichen Implikationen der Datenmanipulation in der Forschung?
Die Datenmanipulation in der Forschung kann zu unethischem Verhalten führen, da sie die Integrität der Ergebnisse beeinträchtigt und das Vertrauen in die Wissenschaft untergräbt. Rechtlich gesehen kann Datenmanipulation als wissenschaftlicher Betrug angesehen werden und zu rechtlichen Konsequenzen wie Disziplinarmaßnahmen oder sogar strafrechtlichen Verfolgungen führen. Es ist daher wichtig, strenge ethische Richtlinien und Kontrollmechanismen zu etablieren, um die Integrität der Forschungsergebnisse zu gewährleisten. **
Ähnliche Suchbegriffe für Datenmanipulation
-
Burg Wächter, Zutrittskontrolle, Transponder (Schlüsselkarte)Moderner Bluetooth Aktiv-Transponder secuENTRY 7713 Funkschlüssel sE-Key. Der Aktiv-Transponder öffnet alle Türzylinder der secuEntry-Reihe von BURG-WÄCHTER. Somit ist der secuENTRY 7713 sE-Key die praktische Alternative zur Code-Eingabe oder Fingerprint-Nutzung. Aufgrund der grossen Kapazität der Zylinder lassen sich bis zu 2000 Aktivtransponder (oder andere Öffnungsmedien) je nach Modell speichern. Per Funkübertragung öffnet der moderne E-Schlüssel Türen in bis zu vier Metern Entfernung. Und zwar dank Bluetooth Low Energy bis zu 10.000 Mal pro Batteriezyklus. Übrigens ist die entsprechende Knopfzelle im Lieferumfang enthalten. Somit können Sie gleich bei der Lieferung den sE-Key sofort in Betrieb nehmen. Sicheres Signal durch AES-Verschlüsselung. Natürlich ist die Funkübertragung verschlüsselt. Dank der verwendeten AES-Verschlüsselung ist die Bluetooth-Übertragung mit modernem 5.2-Standard sicher. Somit müssen Sie keine Angst haben, dass Ihre Zugangsberechtigung eventuell von Unbefugten abgefangen und missbraucht werden könnte. Einfache Rechtevergabe für den Aktivtransponder secuENTRY 7713. Der secuENTRY 7713 sE-Key wird ganz bequem über den beiliegenden QR-Code in die PC-Software eingelesen. Dadurch lassen sich Zugriffsrechte und Gültigkeit des E-Key ganz einfach programmieren. Darüber hinaus lässt sich der Aktivtransponder ebenfalls über die secuEntry Keypads Pincode und Fingerprint in wenigen Schritten anlernen. Der Aktivtransponder liegt gut in der Hand. Gleichzeitig lässt sich die Öffnungstaste einfach betätigen, ohne dass diese zu leicht auslöst, beispielsweise ungewollt beim Mitführen in der Hosentasche.46,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ubiquiti, Zutrittskontrolle, Zutrittsleser (Schlüsselkarte, Smartphone)Manipulationssicherer Zutrittsleser mit integriertem Hub für die komplette Zutrittskontrolle an einer Tür mit nur einem Gerät. Integrierter Hub für vollständige Einzel-Tür-Zutrittskontrolle. Manipulationssicheres Design für erhöhte Sicherheit. Entsperrung via NFC-Karte oder UniFi Identity Mobile App. IP55 wetterfest, ideal für extreme Umgebungen (-30 bis 40° C). Stromversorgung und Konnektivität über PoE+. Unterstützt eine Vielzahl von NFC-Technologien und -Standards. Der Access Ultra UA-Ultra ist die ultimative Lösung für eine sichere und zuverlässige Zutrittskontrolle. Dieser fortschrittliche Zugangskontrollleser mit integriertem Hub ermöglicht eine vollständige Kontrolle über den Zutritt an einer einzelnen Tür und bietet dabei maximale Sicherheit und Benutzerfreundlichkeit. Entwickelt für anspruchsvolle Umgebungen, kombiniert der UA-Ultra Robustheit, Vielseitigkeit und modernste Technologie, um Ihre Zutrittskontrollanforderungen zu erfüllen. Der Access Ultra UA-Ultra bietet eine vollständige, manipulationssichere Zutrittskontrolle für eine einzelne Tür. Mit seinem integrierten Hub benötigen Sie keine zusätzlichen Geräte, um eine vollständige Kontrolle über den Zugang zu gewährleisten. Der UA-Ultra ist ideal für sicherheitskritische Bereiche und sorgt dafür, dass nur autorisierte Personen Zugang erhalten. Der UA-Ultra unterstützt verschiedene Entsperrungsmethoden, die sowohl Komfort als auch Sicherheit bieten. Nutzer können Türen einfach und sicher mit einer NFC-Karte oder über die UniFi Identity Mobile App entsperren. Diese Flexibilität macht den UA-Ultra zur idealen Wahl für moderne Zugangskontrollsysteme. Mit einer IP55-Zertifizierung ist der UA-Ultra für den Einsatz in extremen Umgebungen ausgelegt. Ob bei eisigen Temperaturen von -30° C oder bei heissen 40° C, dieser Zugangskontrollleser funktioniert zuverlässig. Seine robuste Bauweise aus Polycarbonat und Aluminium sorgt dafür, dass der UA-Ultra auch in anspruchsvollen Umgebungen lange haltbar ist.124,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
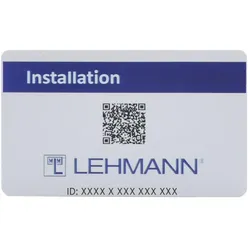
Lehmann, Zutrittskontrolle, Installations-Karte (Schlüsselkarte)Die Installations-Karte von Lehmann ist ein praktisches Werkzeug für die Montage und Prüfung von Zutrittskontrollsystemen. Sie ermöglicht es, grundlegende Funktionen wie das Öffnen und Schliessen von Schlössern durchzuführen, ohne dass eine vorherige Programmierung einer Master-Karte erforderlich ist. Diese universell einsetzbare Karte kann an jedem Schloss verwendet werden, wobei mehrere Installations-Karten gleichzeitig genutzt werden können. Nach dem erstmaligen Anlernen einer Master-Karte wird der Zugang für die Installations-Karte gesperrt, was eine sichere Handhabung gewährleistet. Ideal für den Einsatz in Innenräumen, bietet diese Karte eine einfache und effiziente Lösung für Installations- und Prüfzwecke. - Universell einsetzbar für alle Schlösser - Ermöglicht grundlegende Funktionen ohne Master-Karte - Sperrfunktion nach Anlernen einer Master-Karte - Geeignet für den Innenbereich.32,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens, Zutrittskontrolle, SIMATIC RF1000 AccessCtrl. (Schlüsselkarte)SIMATIC RF1000 Access Control Reader RF1070R, ISO 14443 A/B Mifare, ISO 15693 Legic Prime, Legic Advant, USB-Anschluss, RS 232 Schnittstelle, IP 65 Front, -25 bis +55 °C, 90 x 62 x 25 mm (LxBxH), mit integrierter Antenne, inklusive 1,8 m USB Anschlusskabel. Der Access Control Reader für Mitarbeiterausweise und Transponder mit USB- und R232-Schnittstelle ist die Lösung für industrielle Zugriffskontrollen. Er ermöglicht die Identifikation von Bedienpersonal an Maschinen und Anlagen. Ein typisches Anwendungsbeispiel ist der kontrollierte Maschinenzugang. Das RF1000R Portfolio unterstützt beim Logging von Zugangsdaten und der Nachvollziehbarkeit von Änderungen sowie die individuelle Steuerung von Zugangsrechten und die Erfüllung von Auflagen zur Dokumentation.665,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Risiken und Auswirkungen von Datenmanipulation in der heutigen digitalen Welt?
Datenmanipulation kann zu falschen Informationen führen, die zu falschen Entscheidungen führen können. Es kann das Vertrauen der Menschen in digitale Systeme und Technologien untergraben. Datenmanipulation kann auch zu Datenschutzverletzungen und Identitätsdiebstahl führen. **
-
Was sind die ethischen und rechtlichen Konsequenzen von Datenmanipulation in der heutigen digitalen Welt?
Datenmanipulation kann zu Verletzungen der Privatsphäre, Betrug und Rufschädigung führen. Es können rechtliche Konsequenzen wie Geldstrafen oder sogar Haftstrafen drohen. Ethisch gesehen ist Datenmanipulation unfair gegenüber den Betroffenen und verstößt gegen moralische Grundsätze. **
-
Was sind die grundlegenden Funktionalitäten von SQL und wie kann es zur Datenmanipulation eingesetzt werden?
SQL (Structured Query Language) ist eine spezielle Programmiersprache, die zur Verwaltung und Abfrage von Datenbanken verwendet wird. Die grundlegenden Funktionalitäten von SQL umfassen das Erstellen, Lesen, Aktualisieren und Löschen von Daten in einer Datenbank. Durch die Verwendung von SQL können Benutzer Daten abrufen, filtern, sortieren und aggregieren, um spezifische Informationen zu extrahieren und zu manipulieren. **
-
Was sind die häufigsten Methoden der Datenmanipulation und wie können sie erkannt und verhindert werden?
Die häufigsten Methoden der Datenmanipulation sind Phishing, Malware und Social Engineering. Sie können erkannt werden, indem man auf verdächtige E-Mails und Links achtet, regelmäßig Antivirensoftware verwendet und Mitarbeiter in Sicherheitsbewusstsein schult. Um sie zu verhindern, sollten Unternehmen Sicherheitsrichtlinien implementieren, Firewalls und Verschlüsselung verwenden und regelmäßige Sicherheitsaudits durchführen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.